Bienvenida y sensibilidad ciberseguridad
Introducción al curso
¡Bienvenido/a! Has dado el primer paso hacia uno de los campos más apasionantes y críticos del mundo digital: la ciberseguridad. Aprenderás cómo proteger información, sistemas y redes frente a amenazas que evolucionan cada día. Nuestro objetivo es que no solo adquieras conocimientos técnicos, sino también una mentalidad proactiva para anticipar riesgos y actuar con seguridad en cualquier entorno digital.
Recuerda: la ciberseguridad no es solo responsabilidad de expertos, es una cultura que todos debemos adoptar. ¡Prepárate para descubrir cómo convertirte en la primera línea de defensa en el mundo conectado!
Para entender la magnitud de lo que protegemos, imagina que la información es el motor de la empresa. A diario manejamos y debemos asegurar dos tipos de tesoros:
- Lo físico (Activos tangibles): Ordenadores, teléfonos móviles, discos duros y servidores.
- Lo invisible (Activos intangibles): Los datos de clientes, correos electrónicos, documentos financieros, estrategias y la propia reputación de la marca. A menudo, esto tiene mucho más valor que los propios equipos.
La ciberseguridad en el día a día
Gran parte de nuestro trabajo depende de equipos informáticos, aplicaciones, servicios en la nube y comunicaciones electrónicas. Cada día intercambiamos información con compañeros, clientes y proveedores, lo que convierte la seguridad de la información en un aspecto esencial para el correcto funcionamiento de cualquier organización.
Los ciberdelincuentes buscan constantemente nuevas formas de acceder a sistemas, robar información o interrumpir la actividad empresarial. Sin embargo, muchas de estas amenazas pueden evitarse mediante hábitos seguros y una adecuada concienciación de los usuarios.
El factor humano como elemento clave
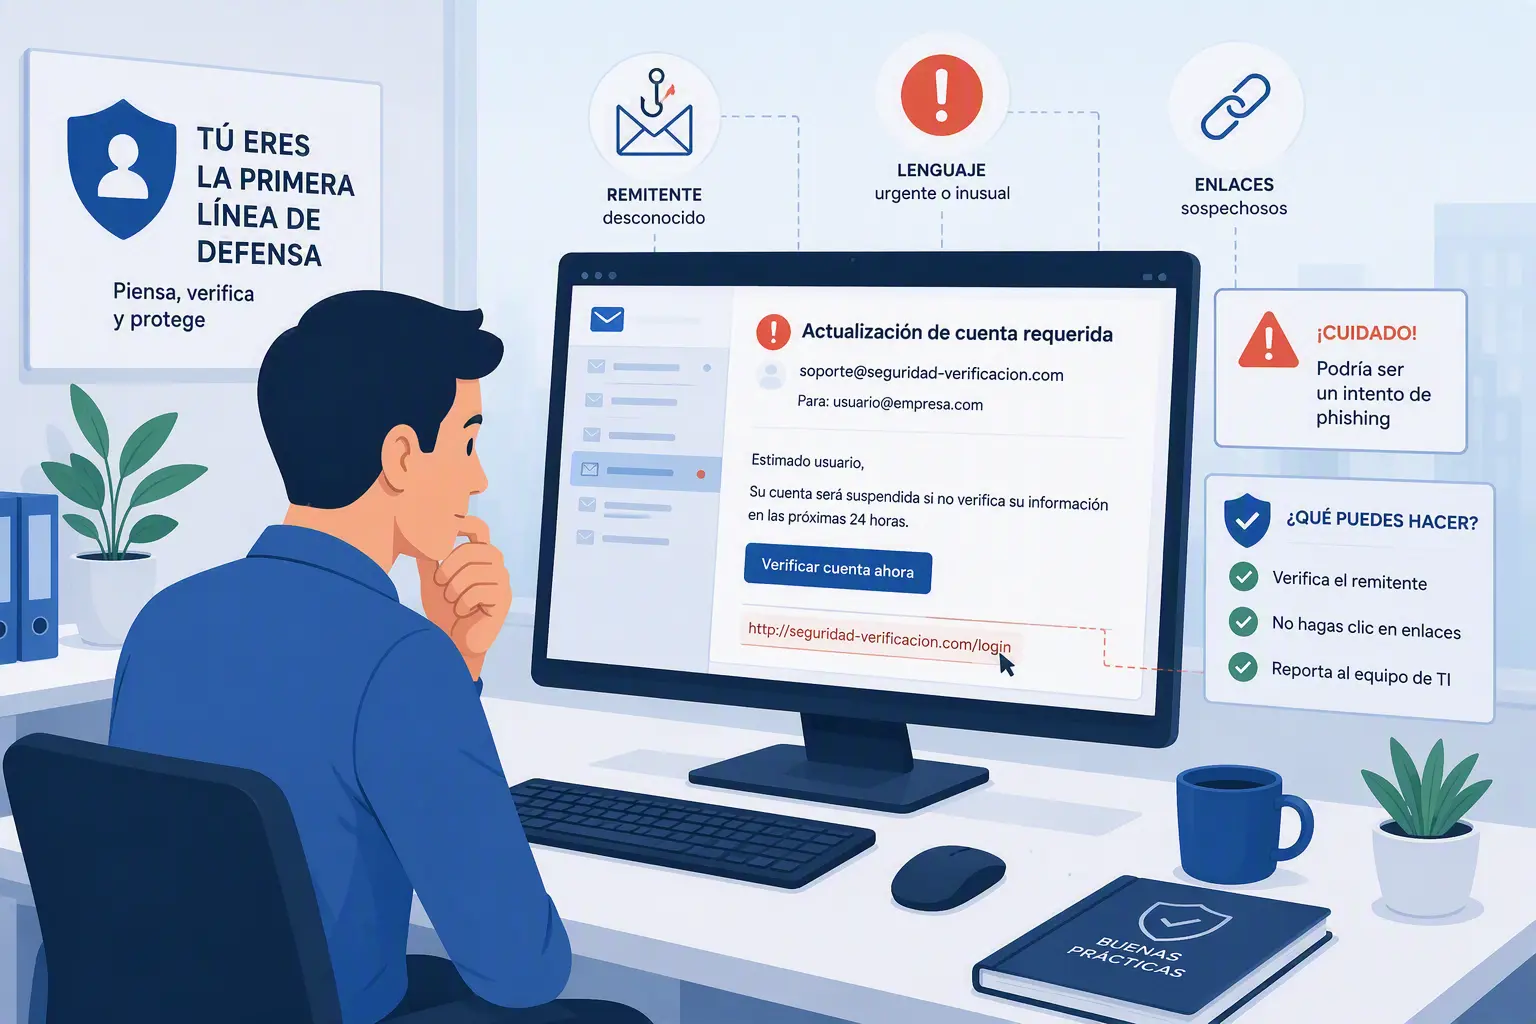
La tecnología incorpora grandes medidas de protección, pero los atacantes suelen centrarse en las personas porque representan uno de los objetivos más accesibles. Mensajes fraudulentos bien diseñados, llamadas telefónicas engañosas o una contraseña poco segura pueden ser suficientes para comprometer la seguridad de toda una organización.
Los riesgos más comunes son:
Por accidente: Enviar un correo confidencial a la persona equivocada o borrar un archivo importante sin querer.
Desde dentro: Empleados o ex-empleados que deciden extraer o dañar información aprovechando sus accesos.
Desde fuera: Atacantes que utilizan el engaño para que nosotros mismos les abramos la puerta.
Por este motivo, cada uno de los empleados desempeña un papel fundamental en la protección de los activos digitales de la empresa. Somos la primera línea de defensa para garantizar que nuestra información cumpla siempre las tres reglas de oro: estar disponible cuando la necesitamos, mantenerse íntegra (sin alteraciones externas) y ser estrictamente confidencial.
Objetivos del curso
Al finalizar este curso serás capaz de:
Identificar las principales amenazas de ciberseguridad.
Para reconocer situaciones de riesgo antes de que se conviertan en un incidente de seguridad.
Reconocer intentos de phishing, fraude e ingeniería social.
Para evitar engaños que puedan comprometer información personal o corporativa.
Aplicar buenas prácticas para proteger la información.
Porque pequeñas acciones diarias pueden prevenir grandes problemas de seguridad.
Gestionar de forma segura contraseñas y accesos.
Porque las credenciales son la primera barrera de protección frente a accesos no autorizados.
Actuar correctamente ante incidentes o situaciones sospechosas.
Para minimizar el impacto de una amenaza y facilitar una respuesta rápida y eficaz.
Contribuir a una cultura de seguridad dentro de la organización.
Porque la ciberseguridad es una responsabilidad compartida y cada acción cuenta.
No hay comentarios por ahora.