Ingeniería social: hunting vs. farming y ciclo de ataque
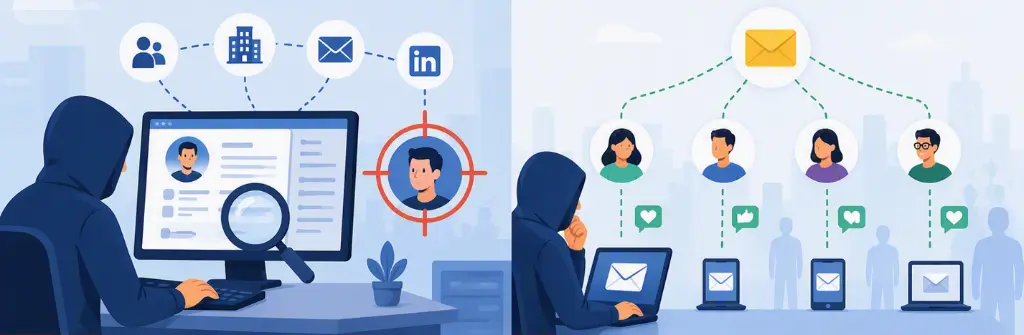
Descripción
En el mundo de la ciberseguridad, a menudo imaginamos la seguridad como una puerta blindada con sistemas de alta tecnología. Sin embargo, para los ciberdelincuentes la forma más fácil de entrar en una organización no es rompiendo esa puerta, sino convenciendo a alguien de dentro para que les abra la llave. A esto se le conoce como Ingeniería Social.
En pocas palabras, la ingeniería social es el arte de la manipulación psicológica. Los atacantes no buscan fallos en las máquinas, sino "grietas" en la conducta humana, aprovechándose de nuestra buena voluntad, de la curiosidad, del miedo o de las prisas del día a día para que entreguemos información confidencial o les demos acceso sin darte cuenta.
No todos los engaños son iguales ni requieren la misma preparación. Para entender cómo actúan los atacantes, podemos dividirlos en dos grandes estrategias:
Hunting
- Es un ataque directo, rápido y de "bajo esfuerzo" para el ciberdelincuente. Busca obtener un beneficio inmediato (como robar una contraseña o lograr que instales un virus) afectando al mayor número de personas posible.
- Es como lanzar una red al mar a ver cuántos peces caen. El mensaje no está personalizado; es idéntico para miles de usuarios.
- Ejemplo práctico: Recibes un SMS urgente que dice: "Su paquete no ha podido ser entregado por falta de dirección. Haga clic aquí para actualizar sus datos". No va dirigido a ti personalmente, pero entre miles de personas, seguro que muchas están esperando una compra online y pican.
Farming
- Es un ataque premeditado, paciente y meticuloso. El ciberdelincuente no tiene prisa; invierte tiempo en "cultivar" una relación de falsa confianza con la víctima para dar un golpe mucho mayor (normalmente, un fraude financiero o el robo de secretos empresariales).
- Investigan a la víctima, aprenden cómo habla, quiénes son sus superiores y con qué proveedores trabaja antes de dar cualquier paso.
- Ejemplo práctico: Un ciberdelincuente estudia a la persona encargada de realizar pagos en tu empresa. Durante semanas o meses intercepta o simula correos de un proveedor habitual. Cuando se ha ganado la confianza, envía una factura auténtica pero con una nota: "Hemos cambiado de cuenta bancaria, por favor realiza el ingreso a este nuevo número".
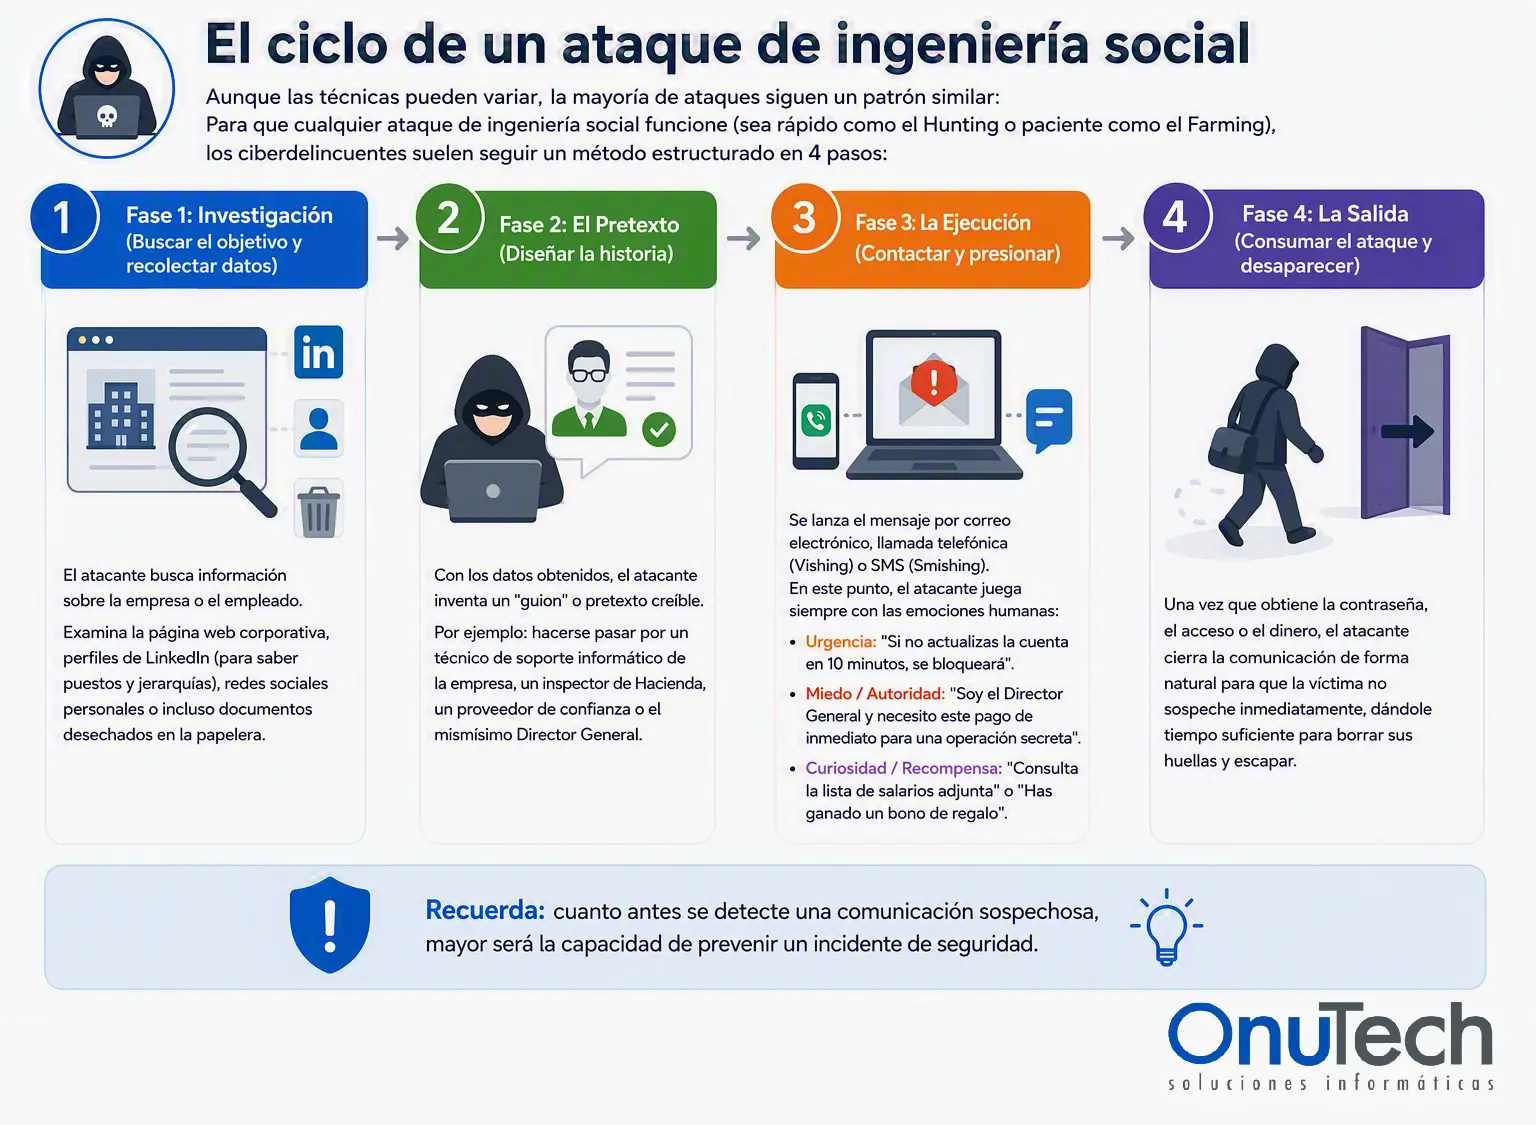
Todo esto va acompañado de un proceso continuo, explicado en la siguiente imagen:
No hay comentarios por ahora.